随着汽车电动化、智能化浪潮席卷行业,制动、转向、动力控制等核心功能正加速从机械驱动转向电子控制。当车辆行驶安全越来越依赖电子系统,一个关键问题浮出水面:如果电子部件失效,如何确保驾乘人员安全?答案藏在 “冗余设计” 这一功能安全的核心工程手段中 —— 它不是简单的 “多加一套硬件”,而是贯穿芯片、传感器、执行机构的全链路安全保障体系。一、功能安全的核心逻辑:故障不可避免,安全必须可控
消费电子产品追求 “零故障”,但汽车电子系统遵循更现实的工程哲学:故障是必然事件。在车辆全生命周期中,器件老化、电磁干扰、软件缺陷、环境冲击等因素,都可能导致硬件或软件失效。
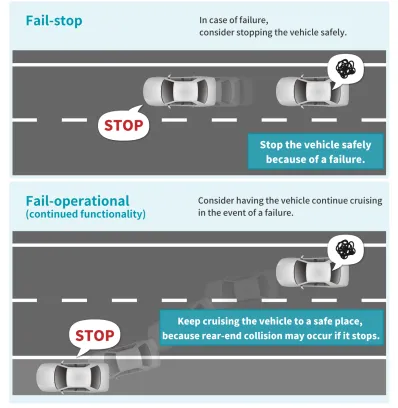
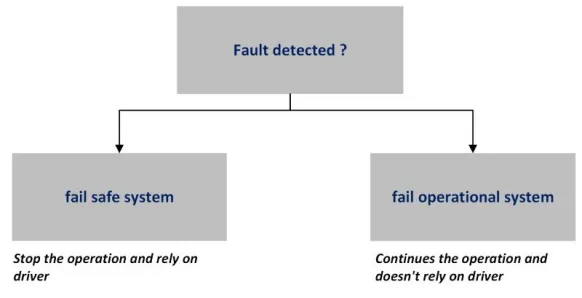
冗余设计的核心目标,不是消除故障,而是让故障 “可控”:当系统部分组件失效时,仍能维持基本功能,或平稳进入安全状态(Fail-Safe/ Fail-Operational)。这一设计直接决定了系统能否通过 ISO 26262 功能安全认证 —— 对于 ASIL-C/ D 最高安全等级(如自动驾驶核心系统),多层次冗余是硬性要求。
从工程价值来看,冗余设计的作用集中在三点:
- 提升单点故障容忍能力,避免 “一个零件坏了整车停摆”;
- 实现安全降级,确保故障时车辆能减速、停车或交还控制权。
二、控制器冗余:计算正确性的第一道防线
控制器(ECU / 域控制器)是汽车电子的 “大脑”,其计算结果直接关系行车安全,因此成为冗余设计的重中之重。
1. 锁步 CPU:双核同步,实时校验
车规 MCU 中最典型的冗余方案是锁步 CPU 架构:两套结构、指令集完全一致的处理器内核,在同一时钟驱动下同步运行,执行相同指令、处理相同数据。硬件比较逻辑会实时比对两套内核的计算结果,一旦出现不一致,立即触发安全响应 —— 进入安全状态、复位系统或上报故障。
这种设计能有效覆盖芯片内部随机故障,比如瞬态位翻转、寄存器失效等,是满足 ASIL-C 等级要求的基础手段。
2. 双 MCU / 主从 ECU:更高安全等级的双重保障
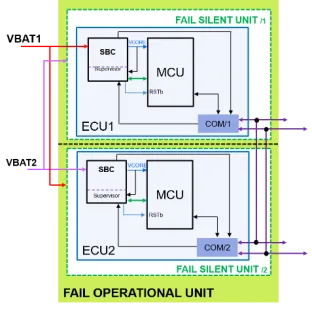
对于 ASIL-D 等级或要求 “故障后持续运行” 的系统,单芯片锁步机制不够用,需引入双 MCU 或主从 ECU 架构:
- 两颗独立 MCU,采用独立电源、时钟和软件栈(甚至由不同团队开发);
- 主控制器负责正常控制,从控制器持续监测主控制器行为;
这种架构不仅能应对硬件随机故障,还能降低软件系统性缺陷、共因失效的风险,是高安全等级系统的 “标配”。
三、传感器冗余:让感知数据可信不掺假
传感器是汽车的 “眼睛和耳朵”,冗余设计的核心是确保感知数据在单点故障时仍可信。
1. 多通道 + 多物理量:双重保险
在制动、转向等关键系统中,传感器冗余主要有两种形式:
- 多通道冗余:同一物理量配置双通道输出,比如转角传感器同时输出模拟电压和 PWM 数字信号,电路结构和信号形式差异化设计,降低共因失效概率;
- 多物理量冗余:通过测量相关物理量交叉验证,比如同时监测制动踏板行程和制动压力、转向角度和转向力矩,确保状态判断准确。
2. 接口与芯片:支撑冗余的底层能力
传感器冗余对硬件有明确要求:
- 内置一致性校验、范围校验功能,由 MCU 或专用模拟前端(AFE)完成数据融合判断。
四、执行驱动冗余:故障后仍能 “平稳落地”
执行机构(如制动、转向电机)直接驱动车辆动作,冗余设计的重点是 “故障可检测、失效可预测”,而非单纯追求 “继续工作”。
1. 诊断型冗余:实时监测功率器件状态
功率驱动芯片(如电机驱动 IC)集成了丰富的诊断机制:
- 高边 / 低边独立诊断,区分短路、开路等故障类型;
一旦检测到异常,芯片会立即关闭输出、限制功率或上报故障,将风险控制在萌芽状态。
2. 结构性冗余:高安全等级的终极方案
对于 ASIL-D 等级系统,需引入双逆变器、分相驱动等结构性冗余:
- 双逆变器架构:两套独立功率驱动单元驱动同一电机,一套失效后另一套降额工作,维持基本执行能力;
- 分相驱动:某一相功率级故障时,其余相位仍能输出稳定驱动力,确保转向、制动可控。
这种设计的核心是 “降级运行”—— 即使性能下降,也要保证行为可预测,为整车安全处置留出空间。
五、冗余设计的真正难点:避免共因失效
冗余不是 “简单做两份”,如果冗余单元共享失效源,可能同时失效,导致冗余形同虚设。共因失效是冗余设计的最大挑战 —— 比如两套 CPU 共用同一电源,电压异常时会同时瘫痪;运行同一缺陷软件,会同时出现故障。
要解决这一问题,需实现冗余单元的 “充分独立”:
- 供电与时钟独立:独立电源监控模块、主从时钟机制,避免单点异常扩散;
- 硬件与软件多样性:不同芯片选型、不同开发团队 / 工具链,降低系统性缺陷影响;
- 验证充分:通过错误注入机制主动模拟故障(如存储位翻转、时钟异常),验证冗余路径有效性,确保满足 ISO 26262 诊断覆盖率要求。
六、系统级协同冗余:面向集中式架构的未来演进
随着线控底盘(线控制动、线控转向)和集中式电子架构普及,冗余设计正从 “模块级堆叠” 升级为 “系统级协同”。
传统分布式架构中,冗余是 “每个模块加备份”;而集中式架构下,感知、决策、控制高度集中,冗余设计需转变为 “全系统可控”—— 不再纠结 “某个模块是否有备份”,而是确保故障时整个系统仍能维持基本安全能力。
以 EMB(电机械制动)系统为例,它彻底抛弃传统机械备份,完全依赖电子控制。其冗余设计贯穿芯片、控制器、执行机构:芯片提供计算与诊断冗余,控制器实现双路控制,执行机构采用双电机驱动,通过系统级协同确保单点失效后仍有可靠制动能力。
结语:冗余设计,高安全汽车的核心竞争力
汽车电子冗余设计的本质,是通过结构独立、功能互补、状态可感知的工程设计,让系统在 “不完美” 的现实中保持安全可控。它不是简单的硬件堆砌,而是贯穿芯片、软件、架构、验证的全流程方法论。
未来,随着 L4 及以上自动驾驶落地,线控底盘与集中式架构将成为主流。谁能在芯片和系统层面构建起 “结构独立、行为可预测、验证充分” 的冗余体系,谁就能在高安全汽车电子领域占据技术制高点 —— 毕竟,对于自动驾驶而言,安全永远是不可逾越的底线。
【主被安全】SDV 时代下汽车跨域安全创新
【主被安全】吉利发布《智能汽车全域安全发展白皮书》