自动驾驶对 GNSS 的要求,和你想的不一样
- 2026-10-18 10:38:54
自动驾驶对 GNSS 的要求,和你想的不一样
★关于无线 Battlecard
这里记录无线通信、卫星通信、GNSS、WiFi、5G-A 与测试验证中的工程判断。
如果你希望系统阅读,可从文末合集入口进入;也欢迎关注并星标,方便持续看到后续文章。
📌 本文位置:GNSS 观察 · 应用层 · 自动驾驶
客户对话锚点
当自动驾驶客户说平均误差已经很小、仍担心安全退出,核心判断是车规定位验收要以完整性、保护级和告警时间为主线。先问 HPL/VPL 是否能包住真实误差?再问超出 Alert Limit 时 TTA 是否满足系统要求?最后问误告警率和漏告警率如何按场景统计?下一步用 GSS 与真值系统构造边界场景,输出 Accuracy、Integrity 和 Availability 的联合报告。
开场:统计结果很好,但车已经相信了一个错位置
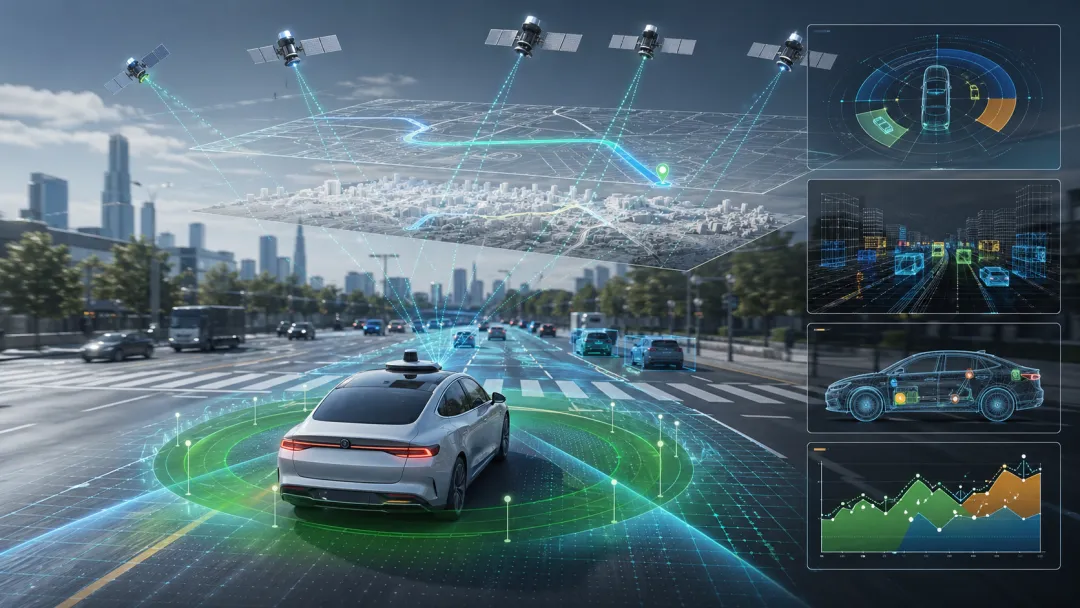
自动驾驶和组合导航评估中,团队最容易先问的一句话是:这套 GNSS 能不能做到厘米级。这个问题当然重要,但它不是最危险的问题。真正需要警惕的,是一段路测跑完以后,统计表看起来很好,CEP95 在 0.3 m 到 0.8 m,横向误差大部分时间压在车道线以内,但回放到某个高架下方时,车辆位置实际偏了 5 m,系统却仍然输出“可用”。美国太空军近期取消 GPS OCX 地面控制项目,公开报道提到项目投入已达 62.7 亿美元 且集成测试未达到预期(Inside GNSS, 2026/4/22)。这个新闻提醒自动驾驶行业:GNSS 基础设施和验证链路,远没有看起来那么稳固。
这不是一个夸张场景。测试车跑了 100 km,开阔路段 RTK Fixed 很稳定,双频多星座下横向误差长期在 20 cm 到 50 cm;到了城市快速路高架叠层区,卫星数从 28 颗掉到 12 颗,C/N0 从 45 dB-Hz 左右落到 28 dB-Hz 到 35 dB-Hz,NLOS 和多路径一起出现。接收机仍然能给出位置,融合系统也没有断,轨迹甚至很平滑。问题在于,车道级应用看到的是“当前位置仍可信”,而真值系统显示车辆已经被拉到隔壁车道甚至护栏外侧。
如果只是没信号,系统通常会降级:地图匹配收紧,IMU 短时 Bridge,控制策略保守,必要时退出高阶功能。没信号并不可怕,因为它会逼系统承认自己不知道。更危险的是“错了但不知道错”:位置已经偏出安全边界,但接收机、融合模块或上层定位服务没有给出告警,规划控制还在按这个位置继续做决策。
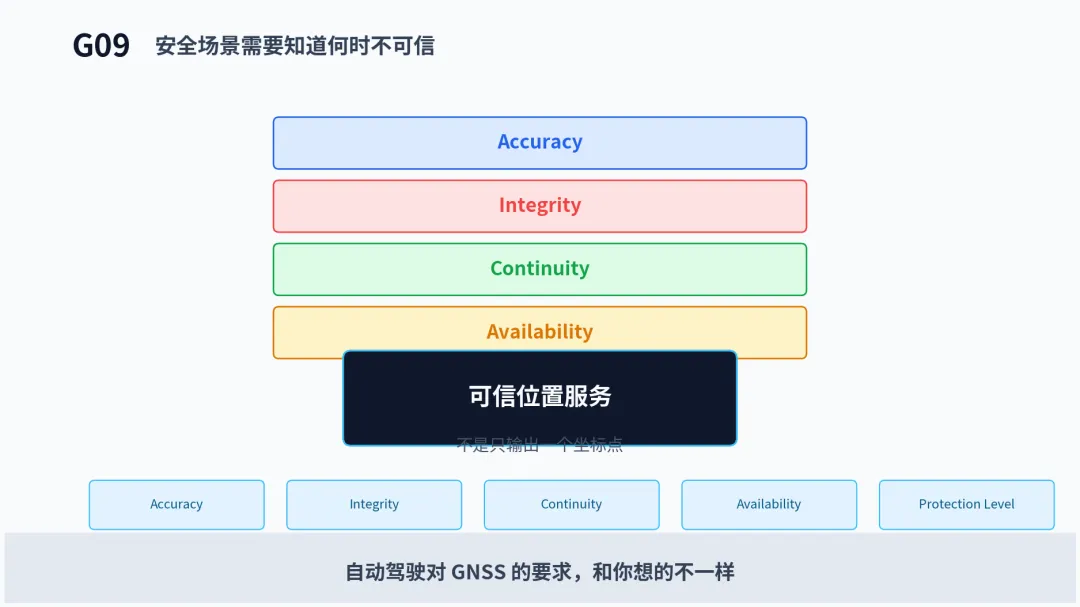
一些工程复盘会把这归因于 Accuracy 没做好。这个判断太轻了。自动驾驶需要的是一个带安全边界的定位服务。它要回答三个问题:当前位置估计在哪里;真实位置有多大概率落在一个保护边界内;一旦系统无法保证这个边界,能不能在规定时间内告警。
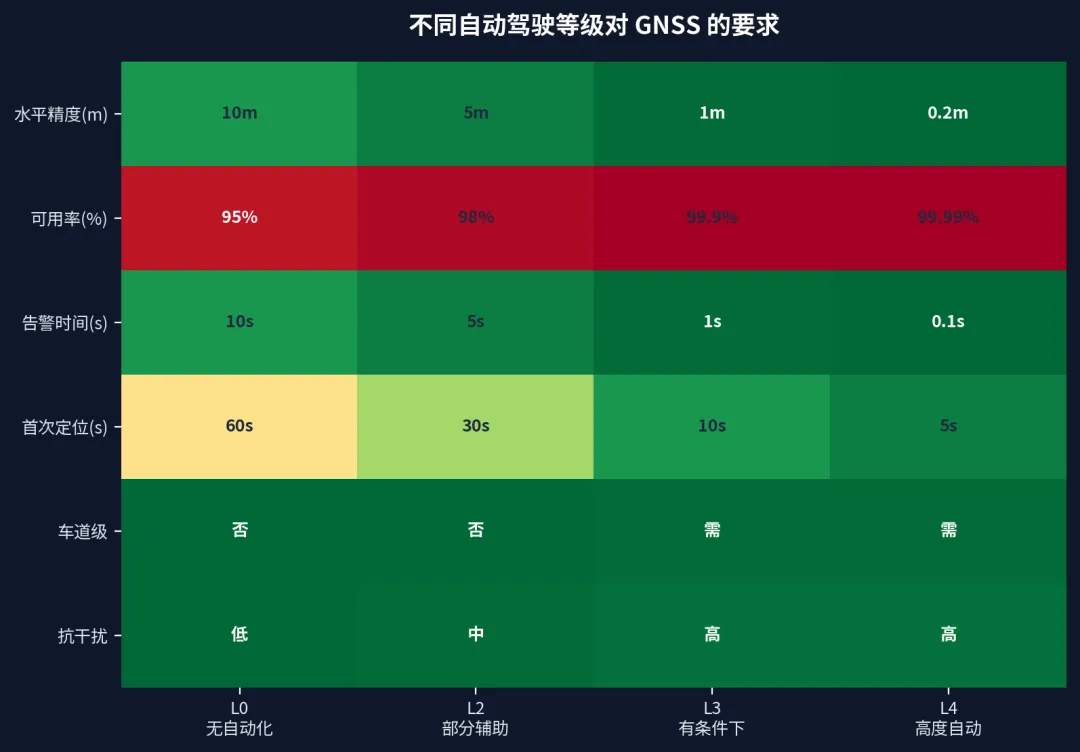
这三个问题对应的关键词包括 Accuracy、Integrity(完整性)、Protection Level(保护级)、Alert Limit(告警限值) 和 Time to Alert(告警时间)。换句话说,自动驾驶对 GNSS 的要求,和很多人想的不一样:它优先追问“当你不可信时,你能不能及时知道自己不可信”。
一线拆解:没信号会让车保守,错信号会让车自信
在实际工程评估里,GNSS 定位问题通常可以分成两类:显性不可用和隐性错误。显性不可用比较容易处理,比如隧道里没有卫星,RTK 差分链路中断,接收机输出 invalid,或者协方差突然变大。这类问题会让系统进入降级逻辑,虽然体验不好,但安全链路有机会被触发。
隐性错误更麻烦。高架下、玻璃幕墙旁、城市峡谷、树荫和匝道交汇处,GNSS 不一定完全失锁。接收机会继续输出 PVT,融合系统会用 IMU、轮速、地图约束把轨迹补得更顺。最终日志里没有明显断点,业务看板里的 Availability(可用性) 也不难看,但某几个 2 秒到 5 秒 的片段足以把车带到错误车道。
这里的核心矛盾是:统计精度不等于安全可用。
CEP95、RMS、95% 横向误差这些指标描述的是误差分布。比如一套系统 95% 时间误差小于 0.5 m,听起来已经很强。但剩下 5% 时间发生在哪里、持续多久、有没有告警,才是安全相关应用真正关心的。如果那 5% 都发生在低速停车场,风险和发生在 90 km/h 的城市快速路完全不同。车流 90 km/h 时,每秒走 25 m;一个 2 秒未告警的错误位置,就是 50 m 的决策窗口。
自动驾驶也不是只看“点误差”。车道保持、匝道分流、自动变道、领航辅助、无人配送和矿区无人驾驶,对定位的风险口径不同。高速 NOA 可能不要求每时每刻都厘米级,但非常怕把主路和匝道判断错;港口和矿区速度低一些,却可能要求边界区域、装卸点和作业车道有稳定的可用性。
所以评估 GNSS 能否支撑自动驾驶时,不能只看开阔天空 RTK 指标。更应该先问:系统有没有输出实时保护级;保护级超过业务告警限值时是否退出定位可用状态;告警时间是多少;在高架、城市峡谷和干扰注入下,未告警误导信息的概率怎么统计。
这也是为什么民航、铁路、海事等安全领域长期强调 Integrity。工程逻辑相通:错位置可以存在,关键是系统必须知道什么时候不能再把它当成安全输入。
技术本质:PL 和 AL 才是安全边界的真实表达
要把这件事讲清楚,必须先区分几个概念。
Accuracy(精度) 是位置估计和真实位置的接近程度。它通常用均方根误差、CEP50、CEP95 来表达。它回答的是“过去一段样本里,误差通常多大”。
Integrity(完整性) 是系统在定位结果不应使用时及时告警的能力。它是一套不同于 Accuracy 的验证哲学。它回答的是“当前这个输出是否还能被安全使用”。
Protection Level (PL) 是系统根据当前观测质量、卫星几何等因素,实时估计出的保护边界。直观理解是:在满足完整性风险假设的前提下,真实位置应该被包在这个半径或边界里。
Alert Limit (AL) 是应用给定位系统设定的最大可接受误差边界。比如车道级定位可能把水平告警限值 HAL 设在 1.5 m 到 2.0 m 附近,高速道路功能则要结合车道宽度和控制策略定义。
Time to Alert (TTA) 是从系统不再满足完整性要求,到必须通知上层的最大允许时间。对 100 km/h 的车辆来说,1 秒是 27.8 m;5 秒是 139 m。TTA 直接决定错误位置能在控制链路里活多久。
完整性判断可以用一句工程话表达:当 PL 小于 AL,且其他条件满足时,系统认为当前位置在业务上可用;当 PL 大于 AL,系统必须告警或降级。 注意,这里的核心不是“当前误差实际有没有超过 AL”,因为真实误差在线上通常不可知;核心是“系统对自己误差边界的估计是否仍能覆盖风险”。
这就解释了为什么 CEP95 和保护级不能混用。CEP95 是事后统计分布,可能告诉你 95% 样本误差小于 0.6 m;PL 是实时安全边界,可能在某一秒告诉你当前 HPL(水平保护级) 已经涨到 8 m。用 CEP95 替代 PL,就像用过去一周的平均刹车距离判断此刻湿滑路面的制动风险。
典型数字可以帮助理解差异。开阔天空下,高精定位的保护级可能在 0.5 m 到 2 m 量级。高架遮挡或城市峡谷里,即使输出位置看起来连续,HPL 到 10 m、20 m 甚至更高并不奇怪。
L1 + L5 或 L1 + L2 双频 的价值,不只是“更准”。双频可以更好处理电离层误差,L5 频点信号结构也有利于抗多路径。但双频无法自动识别所有 NLOS,如果 NLOS 被当成直达信号,双频也会被骗;这时 Integrity 更依赖观测质量控制和 IMU Bridge。
落地路径:完整性不是口号,要能被测出来
完整性验证最难的地方,是不能只靠普通路测。真实道路变量太多,只看某几天路测,很容易得到“这次没出问题”的结论,而不是“系统能稳定识别问题”的证据。自动驾驶 GNSS Integrity 测试可以拆成四层。
第一层是真值系统。没有可信真值,就无法判断保护级是否真的覆盖误差。你要验证 1 m 级保护边界,真值系统最好做到 10 cm 到 20 cm 量级。
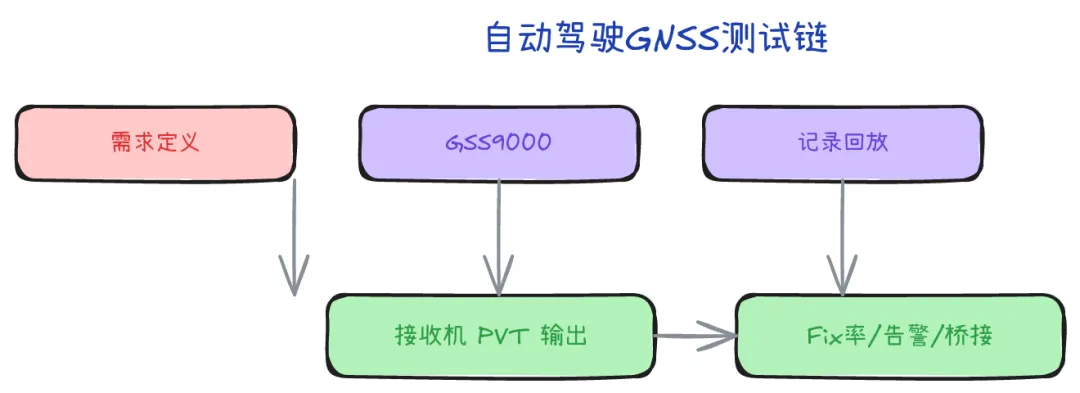
第二层是可重复场景。用 GNSS 信号仿真器 构造星座、遮挡、多路径和干扰事件,再用记录回放平台复现真实道路数据。其价值在于把同一个危险片段反复播放十次、二十次,看系统是否每次都在同一条件下给出相同的告警。自动驾驶GNSS测试要求从射频到PVT的完整闭环。GSS9000生成多星座信号,叠加信道动态和干扰,接收机输出NMEA位置——整套链路在实验室里就能跑完,不需要把车开到路上。这类链路适合用 GSS 系列构造多星座、多频点、遮挡和异常注入场景,用于验证 RTK Fix 率、完整性告警延迟和 IMU 桥接时长等关键指标。
第三层是异常注入。完整性测试不能只测自然发生的问题,要主动制造故障。比如给某几颗卫星注入 3 m、10 m、30 m 的伪距偏差,或者让差分改正延迟从 1s 增加到 10s,观察系统是否能通过残差或保护级识别异常。
第四层是统计口径。完整性要看保护级过保率(Overbounding)、告警漏检率、误告警率和 TTA 分布。若日志里经常出现“误差 5 m,HPL 只有 1 m,状态仍可用”,这比 HPL 经常涨到 10 m 更严重。
场景上,至少应设计三组:开阔天空建立基线;高架下观察保护级扩大过程;城市峡谷验证 PL 超 AL 后是否及时退出。
GNSS + IMU 融合会改变完整性表现,但不会取消完整性问题。融合系统如果只输出更平滑的位置,却不输出融合后的保护级或健康状态,本质上只是把错误包装得更好看。 更合理的做法,是让各传感器不确定度进入统一的完整性监测。
思考框架:先问故障检测时间,再问精度数字
自动驾驶对 GNSS 的要求,其实可以迁移到任何安全相关系统:先看故障能不能被检测,再看检测前系统暴露在风险里的边界,最后才看常态性能有多漂亮。
先定义应用的 AL,而不是直接复用接收机指标。车道级 HAL 需结合车辆宽度、感知冗余和控制余量。 要求定位系统输出 PL 或等价的实时可信边界。没有 PL,就很难把定位结果接入安全链路。 明确 TTA 和降级动作。告警必须进入功能状态机。100 km/h 下的 1 秒延时可能意味着几十米的失控轨迹。 把 Availability 拆成“安全可用率”。更有价值的指标是:在目标 ODD 内,有多少时间满足误差、PL、AL、TTA 和连续性要求。 接受 Trade-off。完整性做得更保守,可用率会下降;做得更激进,漏检风险上升。成熟团队不会追求“永远可用”,而是能说清楚在什么条件下可用、什么时候退出、退出前风险有多大。
这类项目的验收问题应该非常直接:当某颗卫星伪距被拉偏 10 m,系统多久发现;当 HPL 从 1 m 涨到 8 m,上层状态机怎么变;当真实误差超过 HAL 但接收机仍给 RTK Fixed,融合系统有没有第二道检测。
这些问题比“能不能做到厘米级”更难回答,也更接近自动驾驶真正需要的 GNSS。
行动卡:自动驾驶 GNSS 先查什么
原则:自动驾驶需要一套知道自己何时可信、何时必须退出的位置服务。
← [上一篇城市峡谷:GNSS 最后的堡垒为什么攻不破
下一篇:G10 - GNSS 仿真:为什么路测不能替代实验室
系列合集
本文为个人技术分享,不代表任何雇主立场。文中涉及的产品/方案名称均为业内公开信息。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 大众电动SUV,买前先看3个电池权限
- 这台国产智能SUV,越开越喜欢
- 买SUV我推荐这6款,都是国货之光代表,质量品控丝毫不输合资车
- 比亚迪大型SUV即将上市!预售25万可选纯电/插混,综合续航1430Km
- 全球前五、中国第一!压轴登场的王炸SUV
- 12万级家用SUV卷成这样?老刘聊透零跑C10:很容易上头,但真掏钱一定要冷静
- 奥迪这款中大型SUV售价亲民,可选大七座布局,搭载3.0T轻混+四驱
- 30万级豪华SUV最让人纠结的那台车:凯迪拉克XT5,真香还是后悔药?
- 40万级豪华SUV如今20万出头?沃尔沃XC60真香,但别急着上头
- 鸿蒙智行亲民SUV改款 补全用户吐槽配置 这次能逆袭吗