自动驾驶芯片与ISO 26262 功能安全工程开发
如需详细ISO26262&ISO/SAE21434 ASPICE方案规划或需要此PPT原件
欢迎添加微信nalanqiguan或扫描上方二维码获取
第一部分:基础概念与标准框架
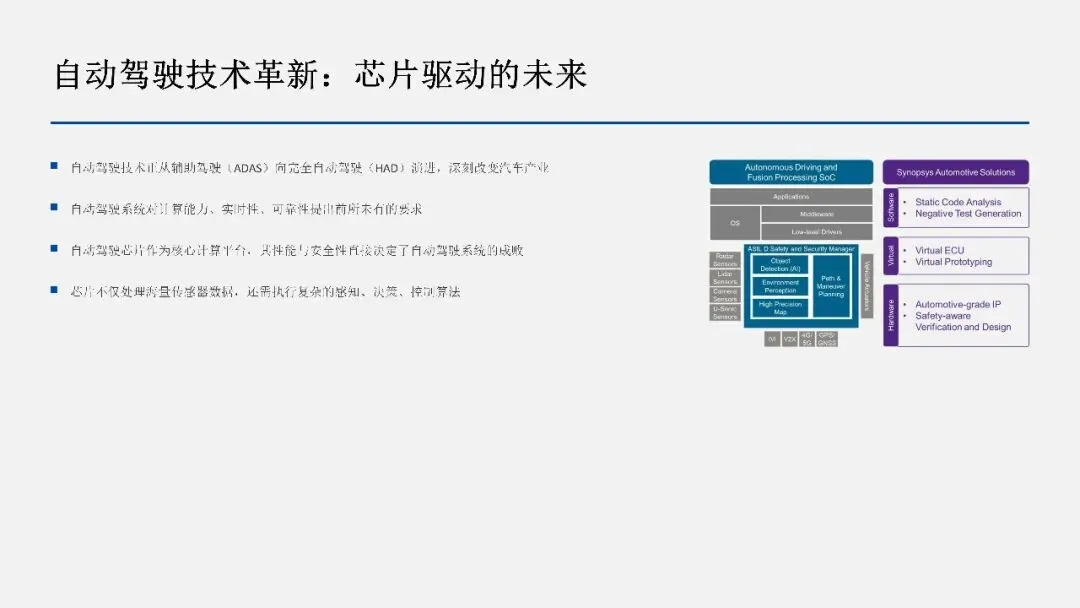
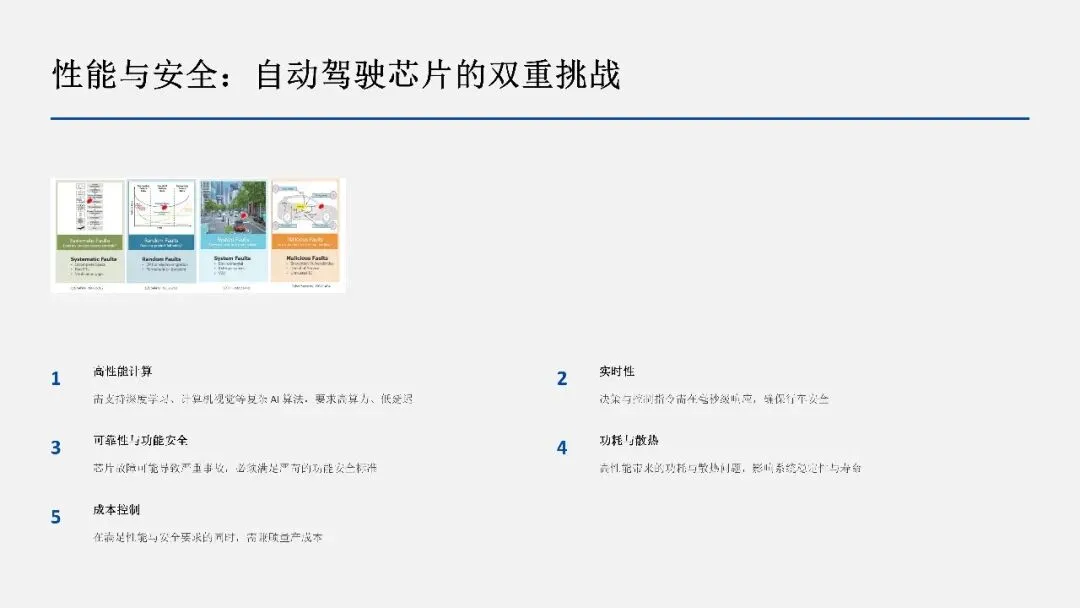
1. 自动驾驶芯片的核心挑战
实时性要求:系统必须在毫秒级时间内完成感知、决策和控制,任何延迟都可能导致严重事故。
可靠性和安全性:芯片故障可能直接威胁乘客和行人的生命安全。
功耗和散热平衡:需要在性能和功耗之间找到最优平衡点。
多传感器融合:处理来自多个传感器的数据,实现准确的环境感知。
成本与性能权衡:在满足性能要求的前提下,控制成本。
2. ISO 26262 功能安全标准
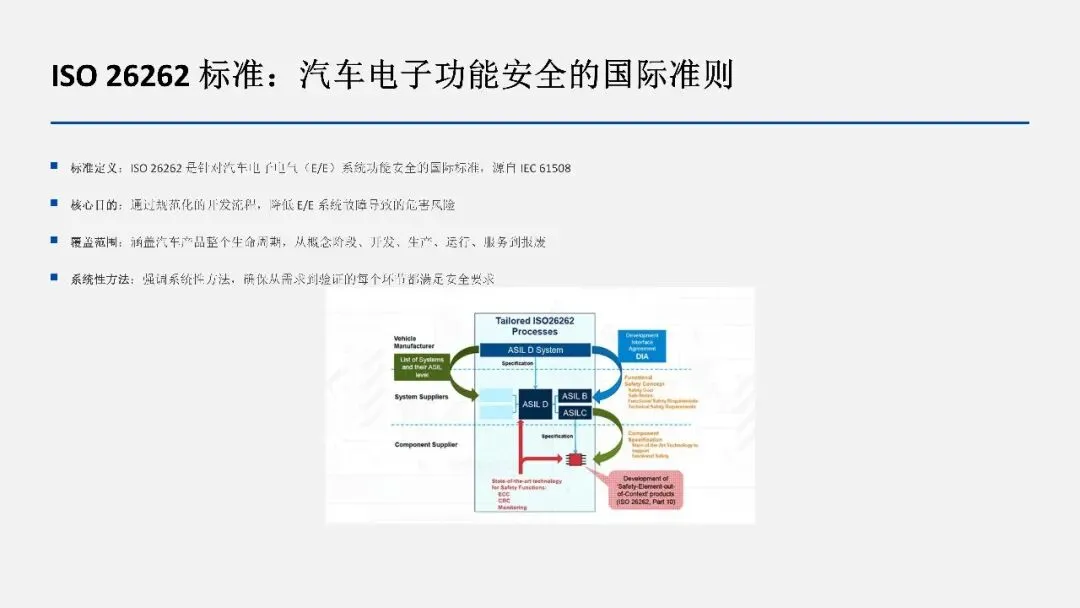
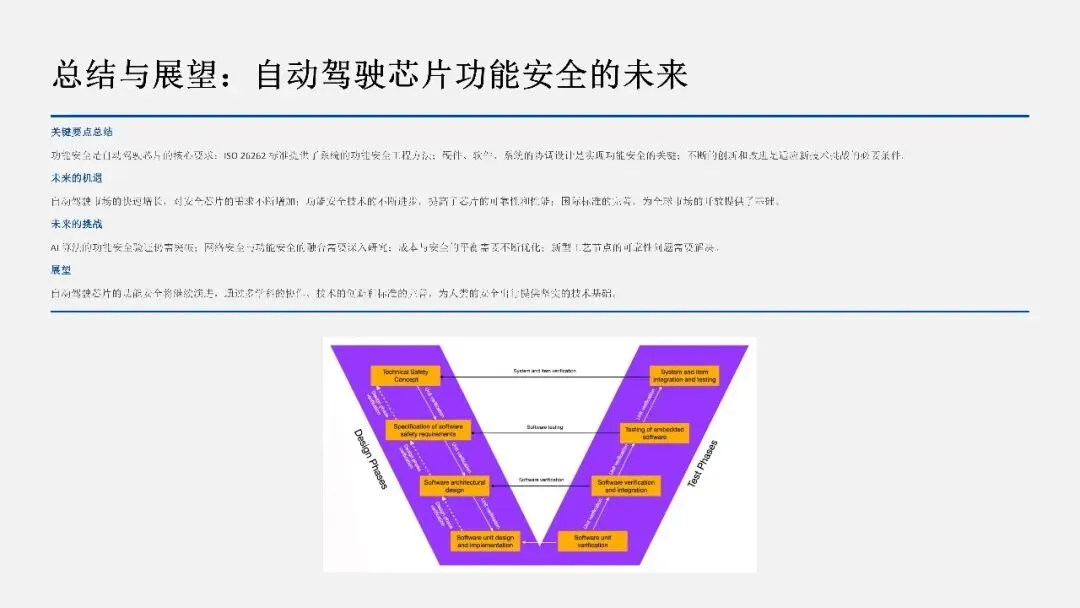
ISO 26262 是汽车行业的功能安全标准,适用于电气/电子系统的开发。该标准采用 V 模型作为开发框架,强调系统工程、需求分析、设计、实现、测试和验证的全生命周期管理。
标准的十个部分分别涵盖:
·第1 部分:概述和概念
·第2 部分:功能安全管理
·第3 部分:概念阶段
·第4 部分:产品开发:系统级
·第5 部分:产品开发:硬件级
·第6 部分:产品开发:软件级
·第7 部分:生产、运行、服务和报废
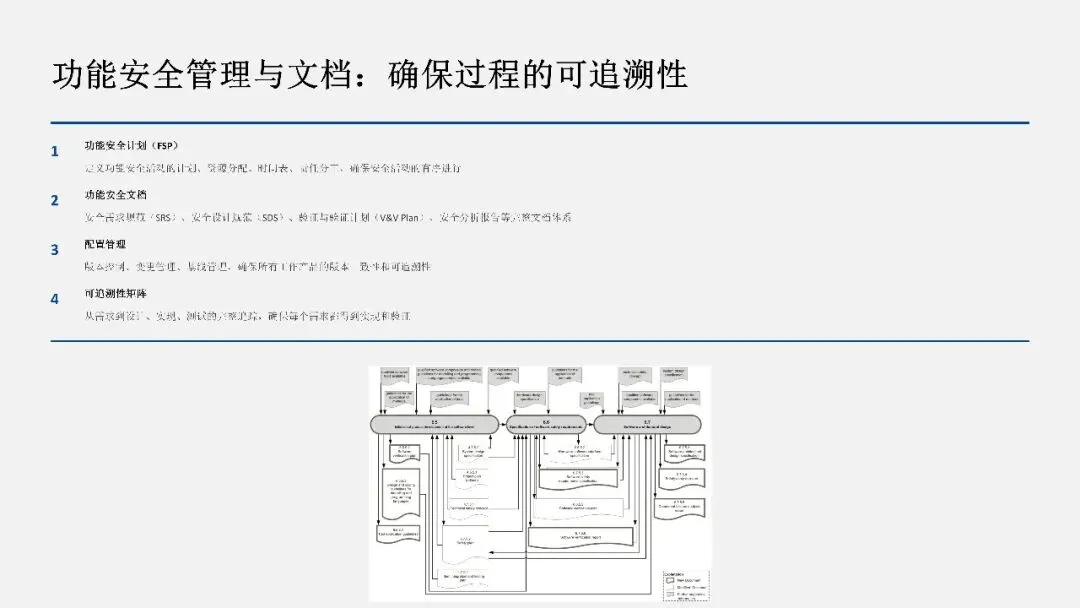
·第8 部分:支持流程
·第9 部分:功能安全评估
·第10 部分:指南
3. ASIL 等级体系
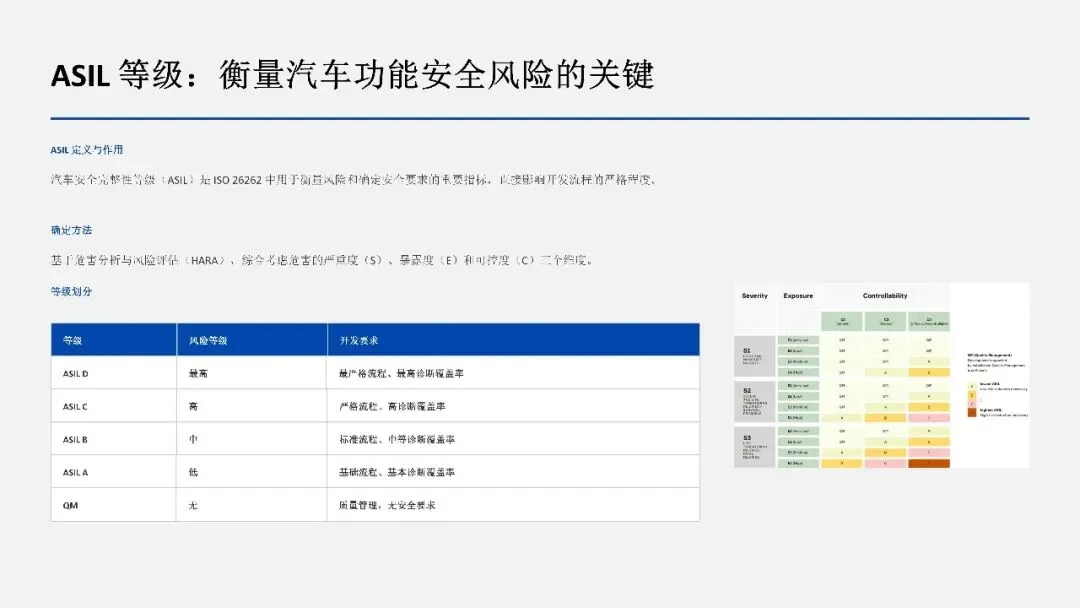
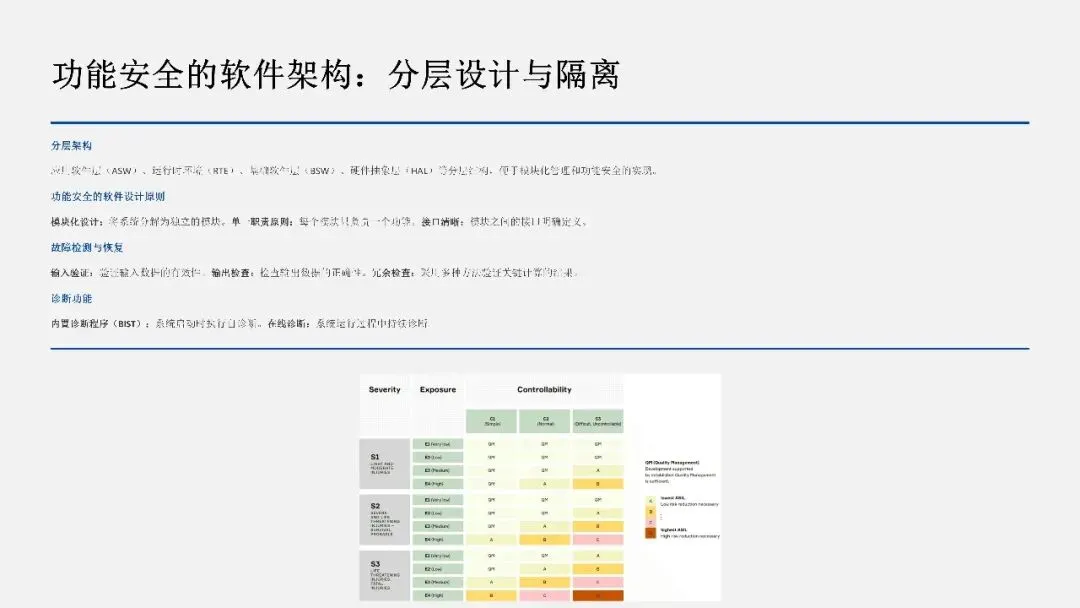
ASIL(汽车安全完整性等级)分为四个等级,从低到高为 ASIL A、ASIL B、ASIL C 和 ASIL D。
ASIL 等级 | 风险等级 | 典型应用 | 要求严格程度 |
ASIL A | 低 | 舒适性功能 | 基础要求 |
ASIL B | 中 | 驾驶辅助功能 | 中等要求 |
ASIL C | 高 | 部分自动驾驶 | 严格要求 |
ASIL D | 最高 | 完全自动驾驶 | 最严格要求 |
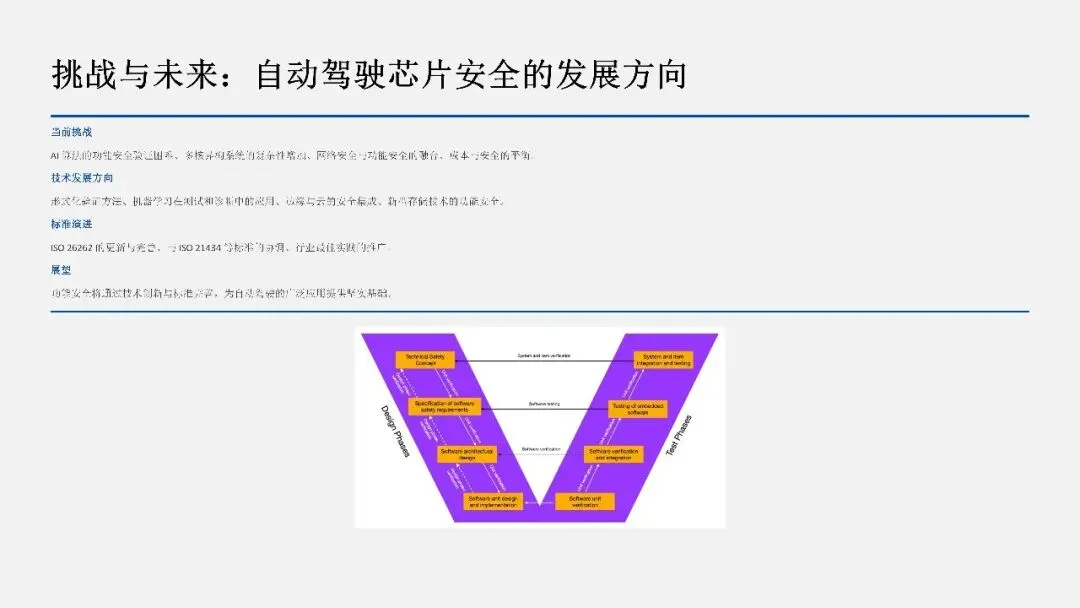
4. V 模型开发流程
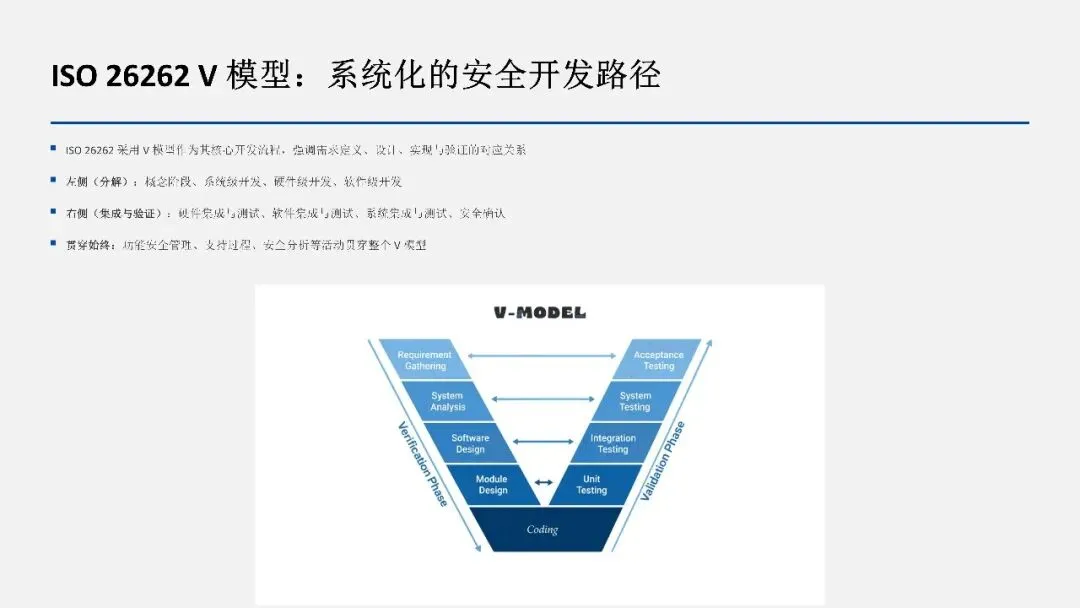
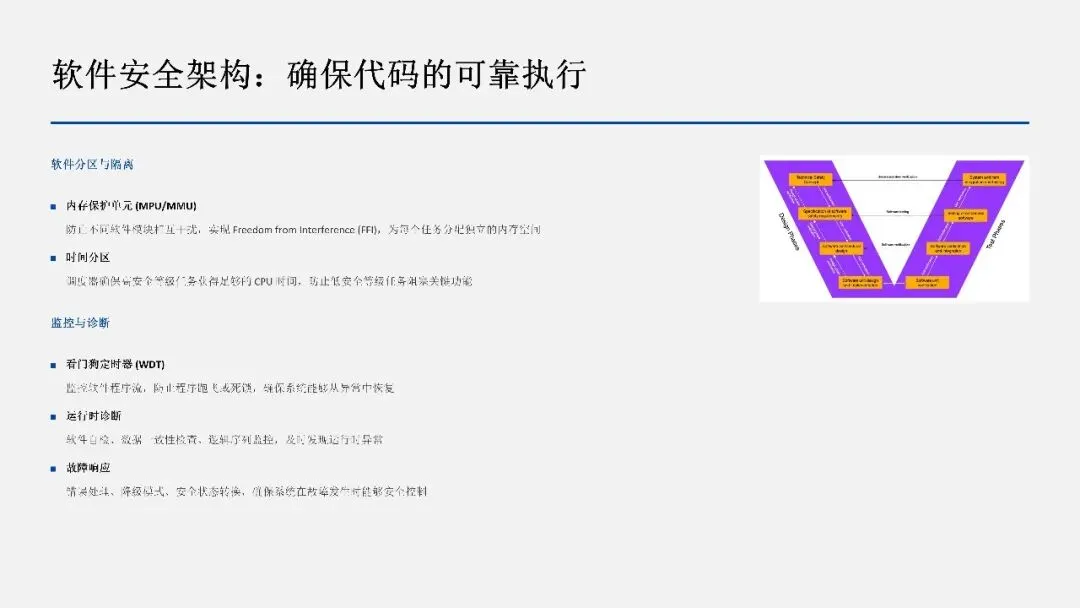
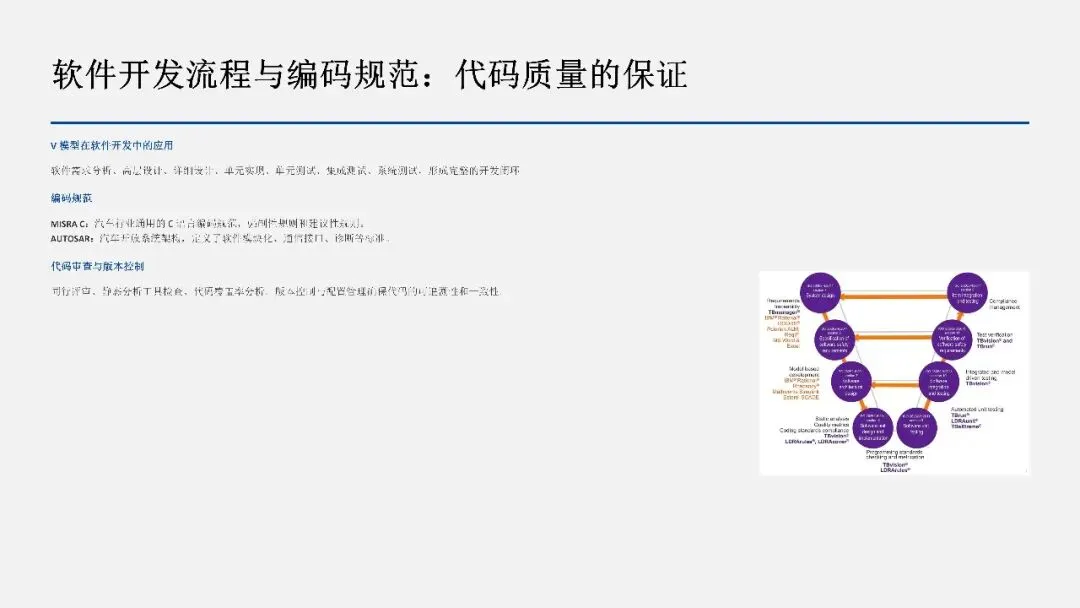
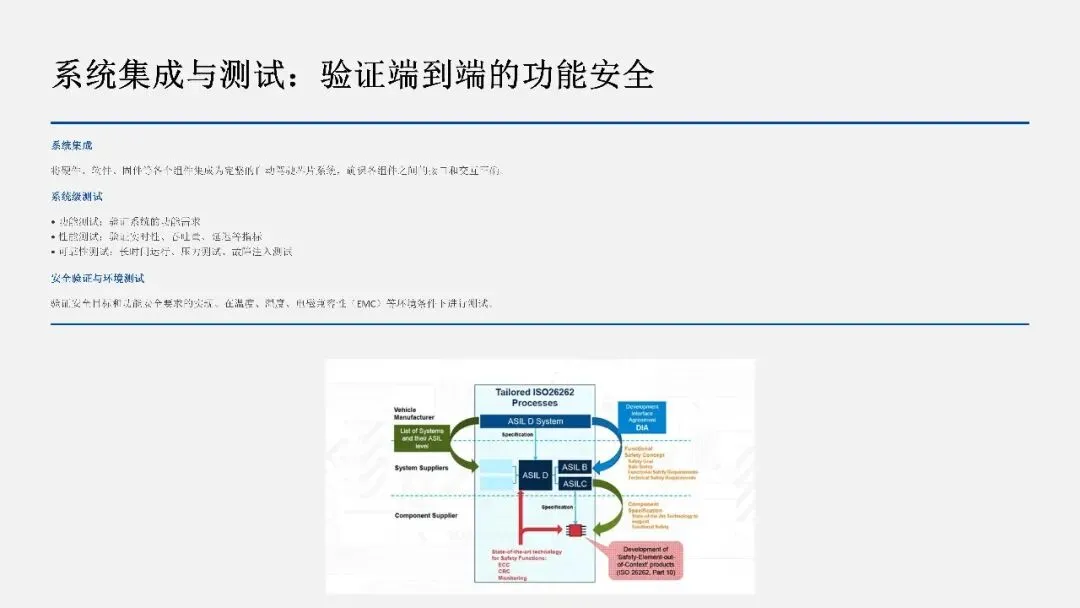
ISO 26262 采用 V 模型作为开发框架,左侧为需求分析和设计阶段,右侧为测试和验证阶段。
V 模型的关键阶段:
·概念阶段:定义系统功能和安全需求
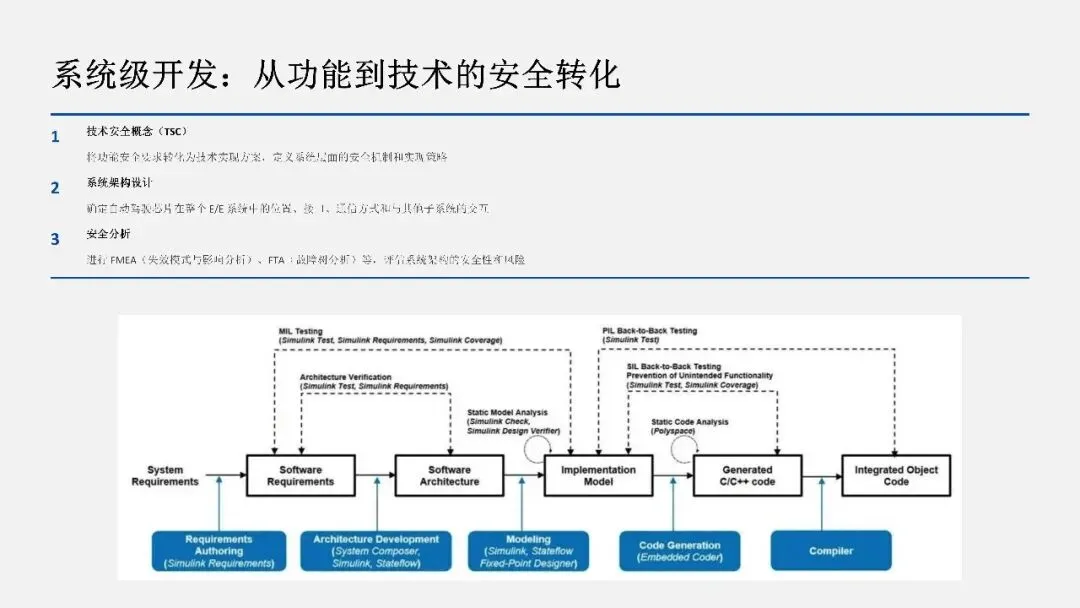
·系统设计:将需求分解为系统级设计
·硬件设计:硬件架构设计和详细设计
·软件设计:软件架构设计和代码实现
·单元测试:测试单个软件模块和硬件单元
·集成测试:测试模块间的集成
·系统测试:测试整个系统的功能
·验收测试:验证系统是否满足需求
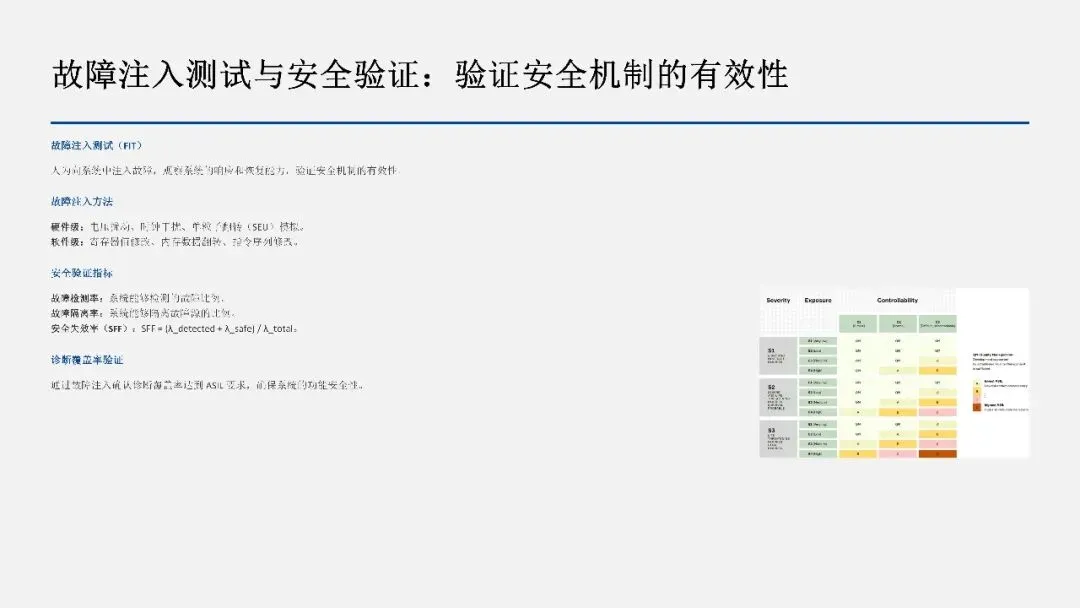
5. HARA 分析与安全目标
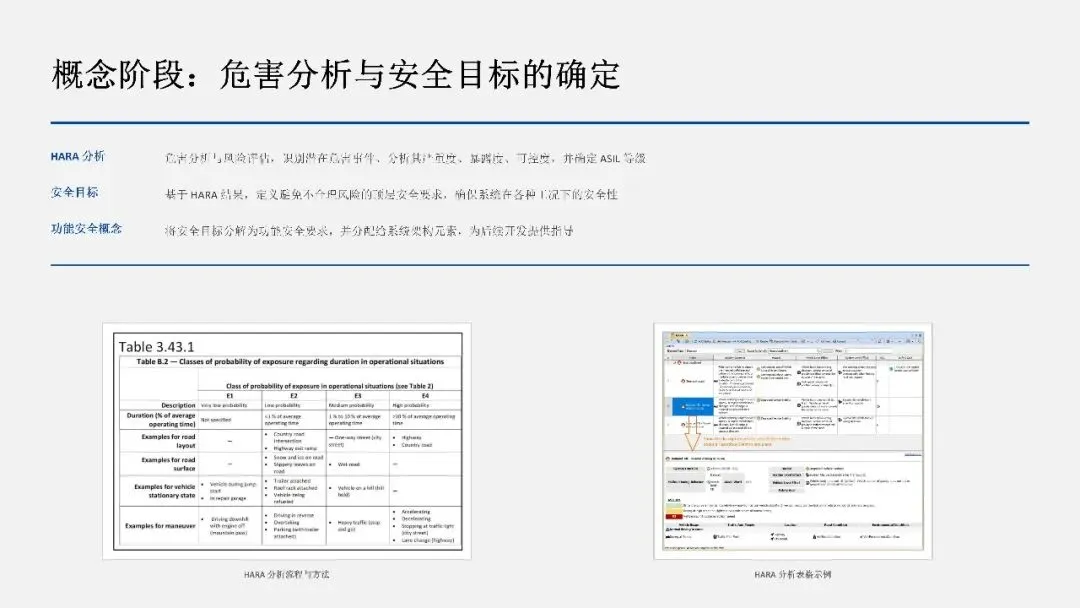
HARA(危害分析与风险评估)是功能安全工程的基础。通过 HARA,我们可以:
·识别所有可能的危害
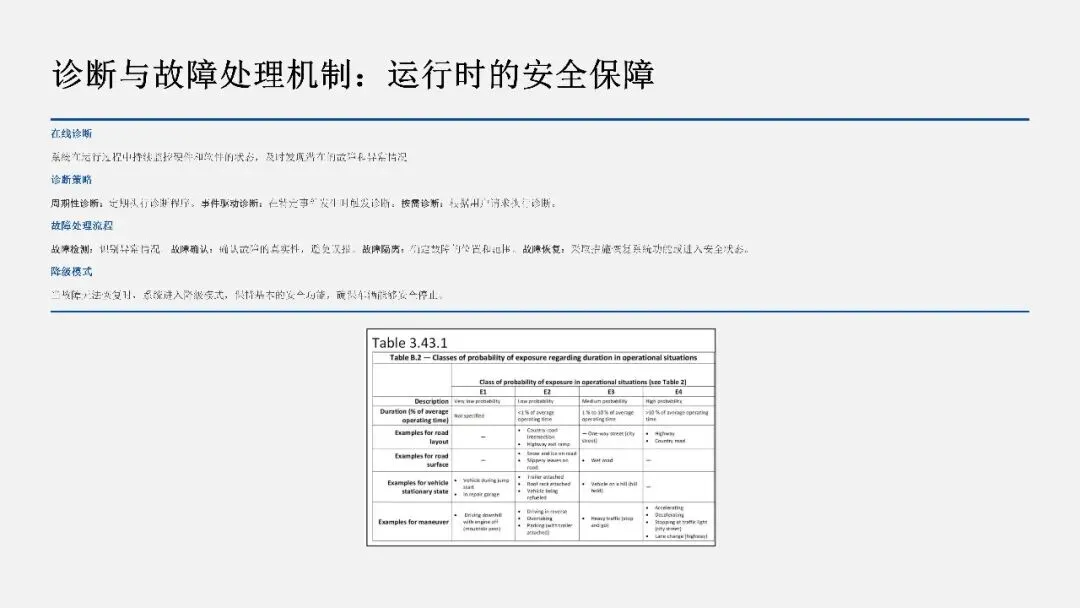
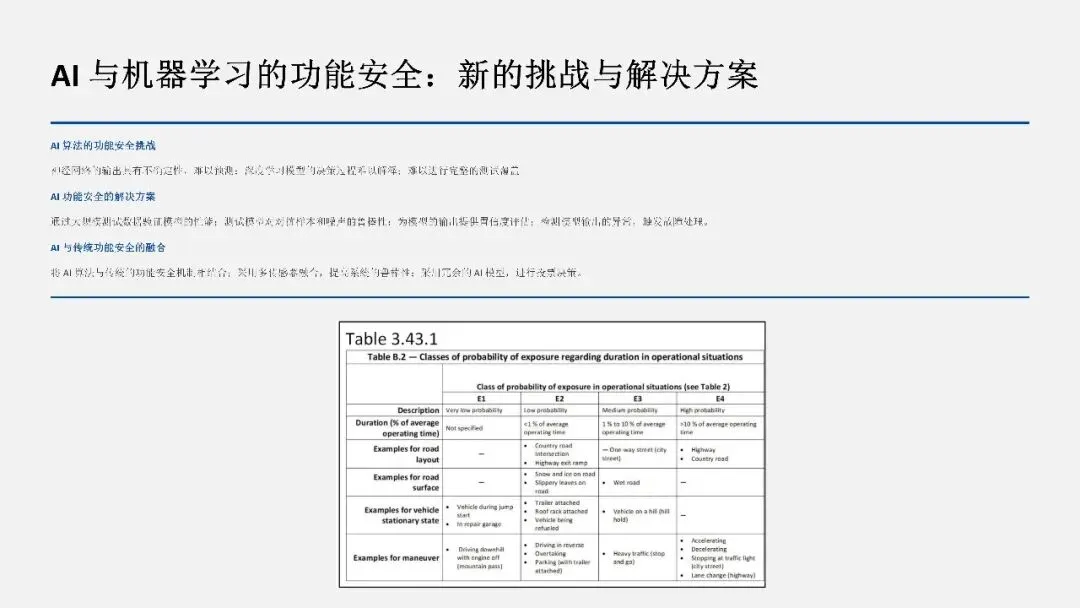
·评估每个危害的严重程度、发生概率和可控性
·确定相应的ASIL 等级
·定义安全目标和安全需求
安全目标是为了防止或控制特定危害而必须实现的功能安全要求。每个安全目标都应该有明确的ASIL 等级和验证方法。
第二部分:开发流程与验证方法
6. 系统级设计的功能安全要求
系统级设计必须确保:
·功能分配:将安全功能分配给硬件、软件或人工操作
·冗余设计:关键功能采用冗余架构,提高可靠性
·故障检测:系统能够检测故障并进入安全状态
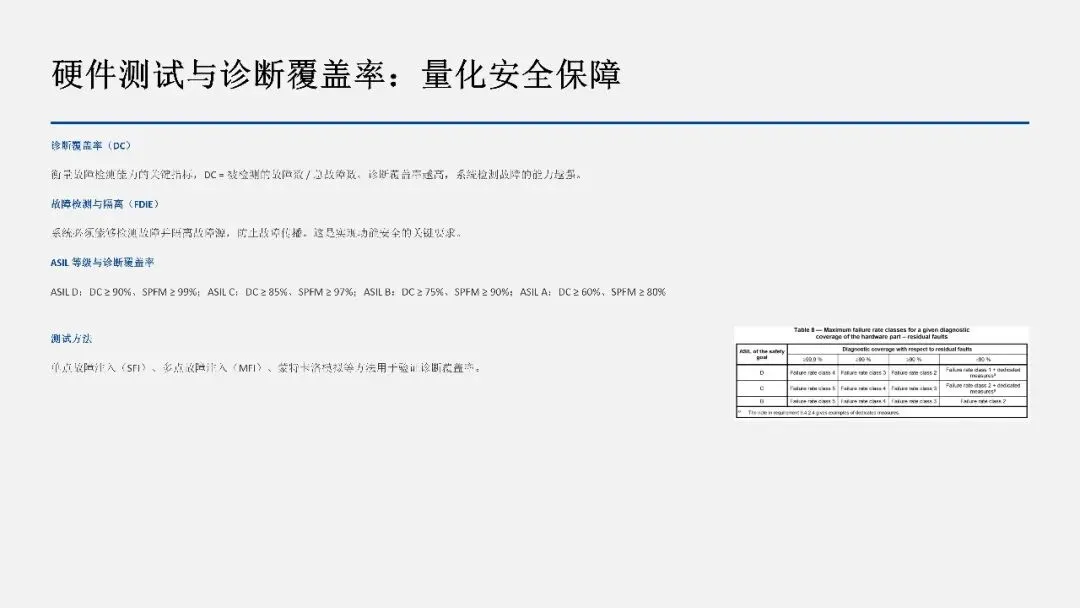
·诊断覆盖率:诊断机制应覆盖尽可能多的故障模式
·时间要求:系统必须在规定时间内完成安全功能
7. 硬件安全架构
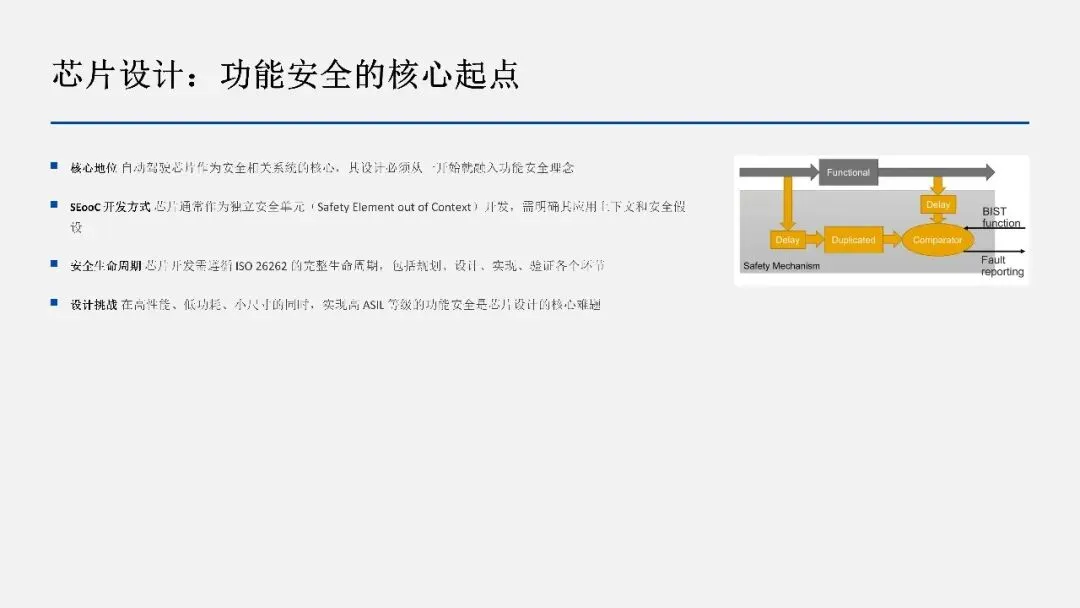
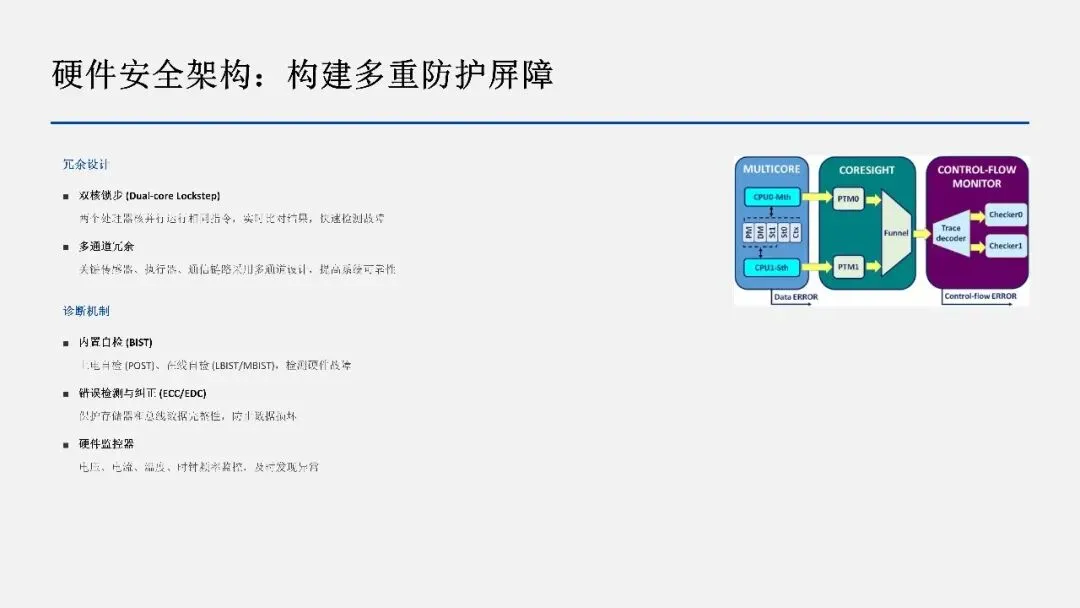
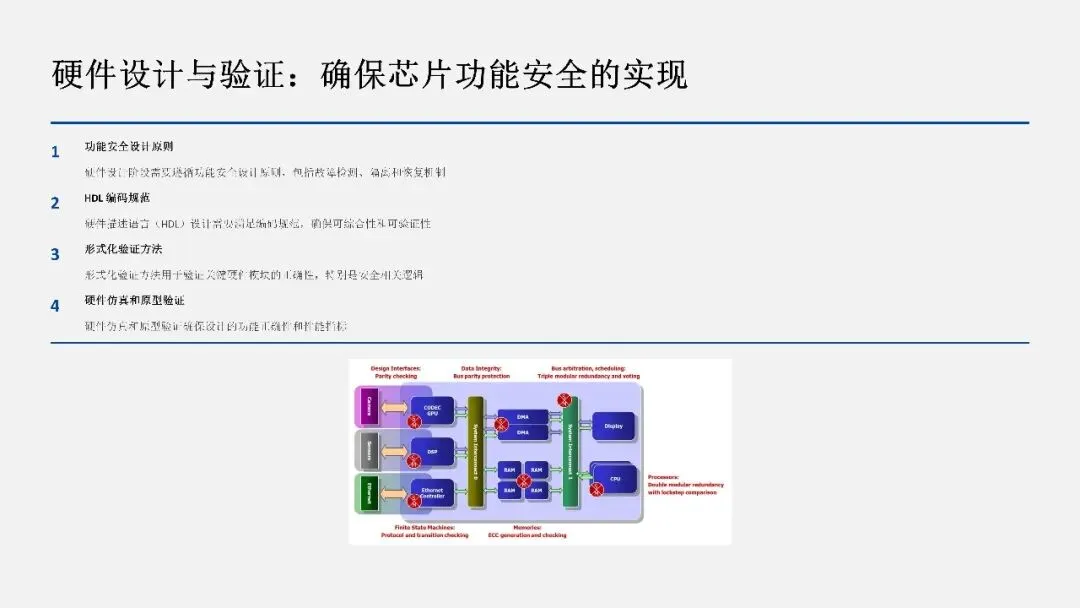
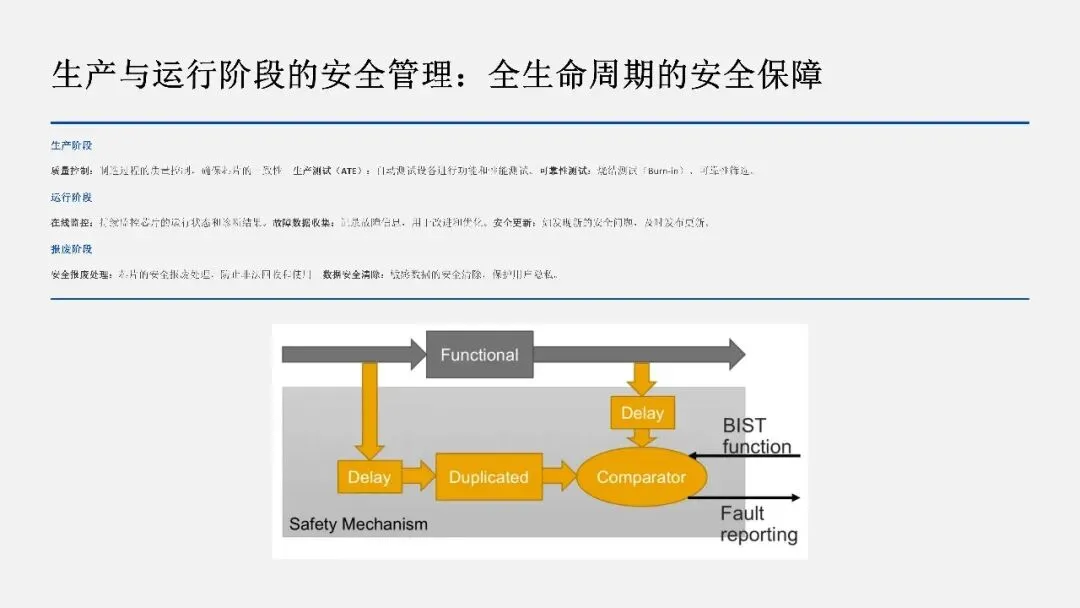
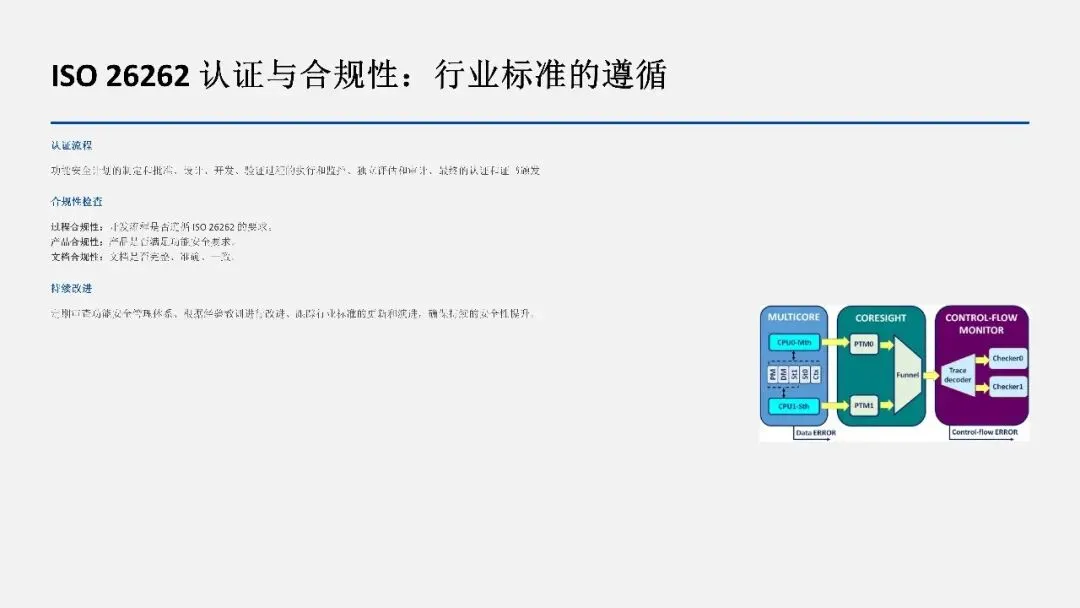
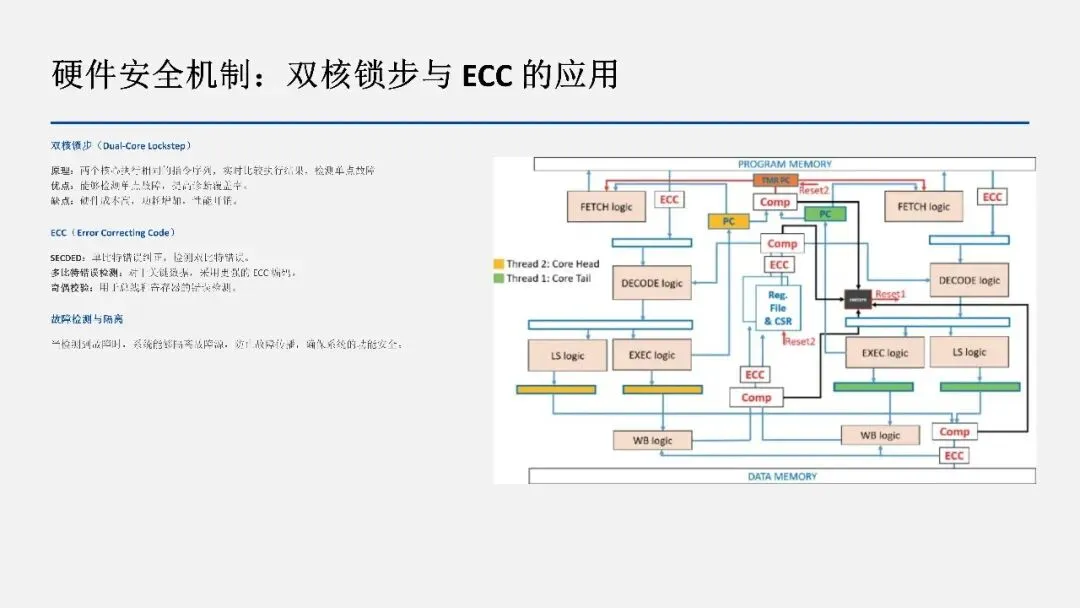
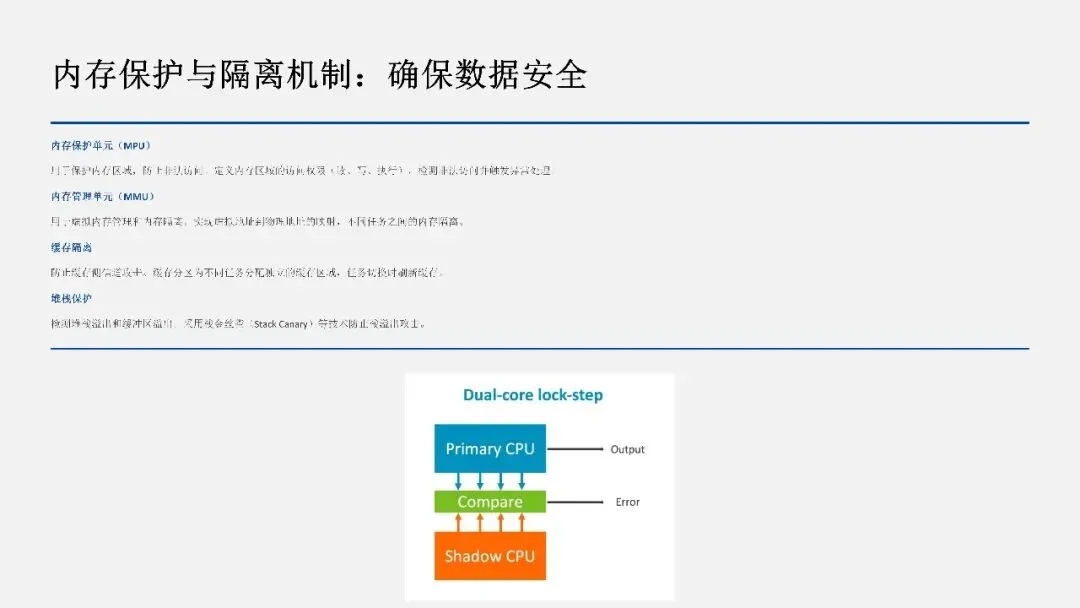
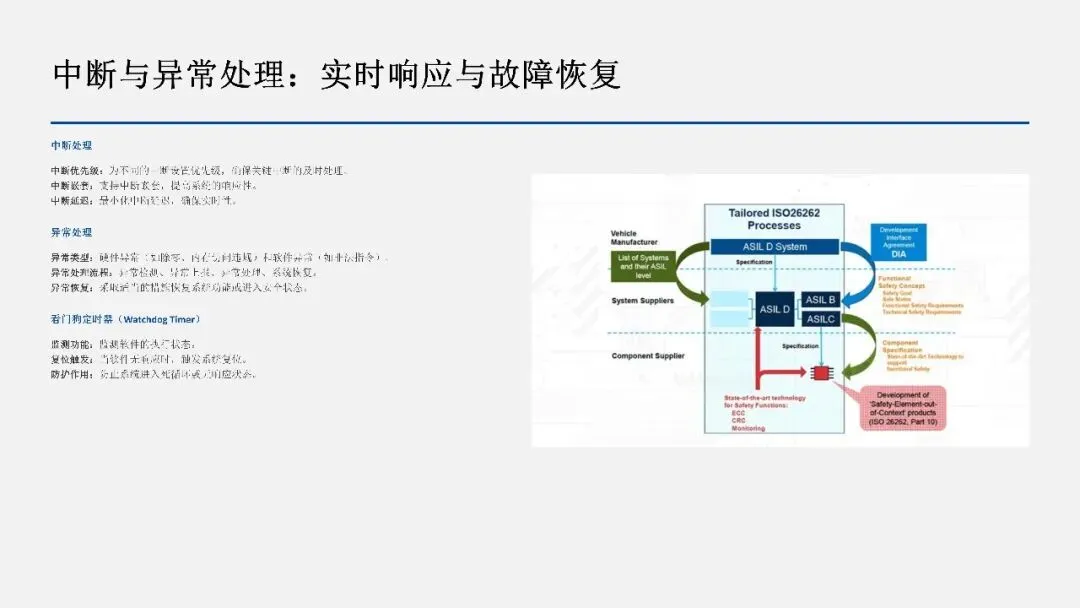
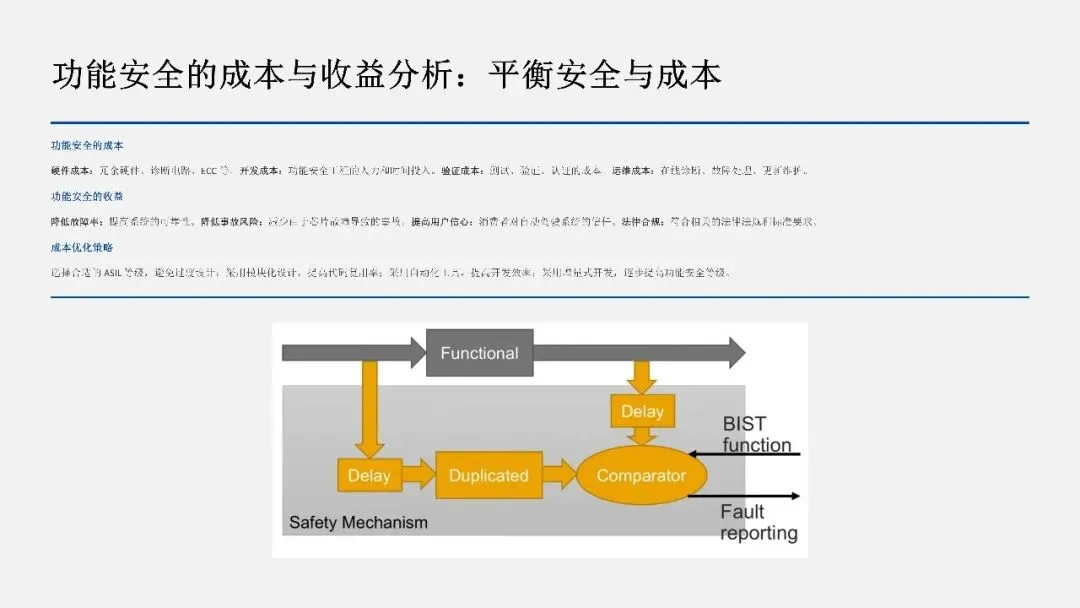
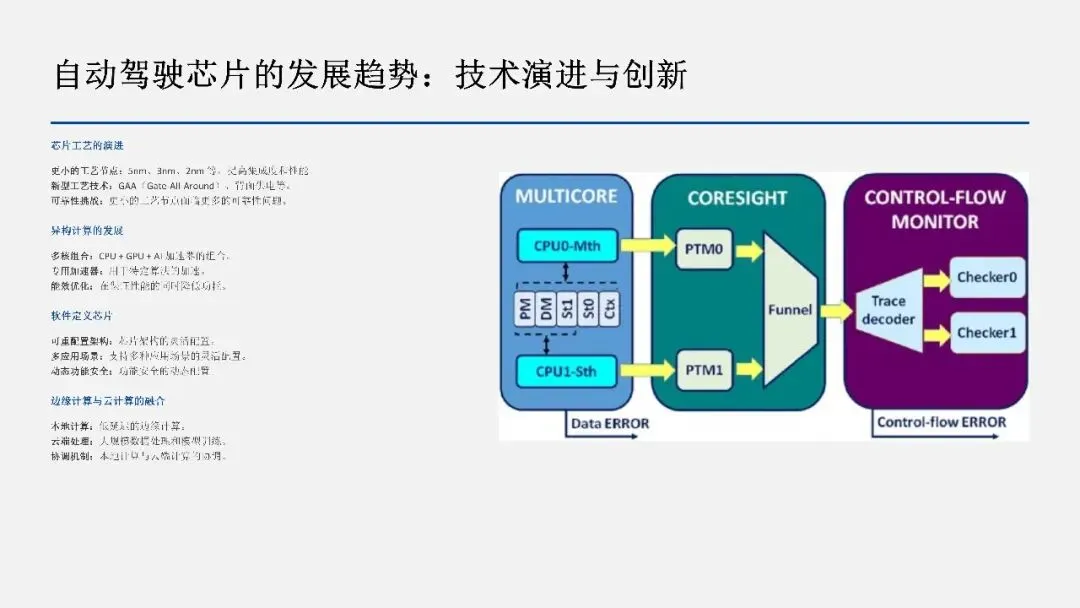
双核锁步(Dual-Core Lockstep):两个核心执行相同的指令序列,实时比较执行结果。如果结果不一致,说明发生了故障,系统可以立即采取措施。这种方法能够检测单点故障,但硬件成本高,功耗增加。
ECC(Error Correcting Code):用于内存和缓存的错误检测和纠正。SECDED(Single Error Correction, Double Error Detection)能够纠正单比特错误,检测双比特错误。对于关键数据,可以采用更强的 ECC 编码。
内存保护单元(MPU):定义内存区域的访问权限,检测非法访问。内存管理单元(MMU)提供虚拟内存管理和内存隔离。缓存隔离防止缓存侧信道攻击。
看门狗定时器(Watchdog Timer):监测软件的执行状态,当软件无响应时触发系统复位,防止系统进入死循环。
8. 软件安全架构
分层架构:应用软件层(ASW)、运行时环境(RTE)、基础软件层(BSW)和硬件抽象层(HAL)的分层结构,便于模块化管理。
模块化设计:将系统分解为独立的模块,每个模块只负责一个功能,模块之间的接口明确定义。
故障检测与恢复:包括输入验证、输出检查、冗余检查和异常处理。
诊断功能:包括内置诊断程序(BIST)、在线诊断和故障代码记录。
9. 测试与验证方法
·单元测试:测试单个软件模块或硬件单元,验证其功能正确性
·集成测试:测试模块间的集成,验证模块间的接口和数据传输正确性
·系统测试:测试整个系统的功能,验证系统是否满足需求
·故障注入测试:人为注入故障,测试系统的故障检测和恢复能力
·诊断测试:验证诊断功能的有效性,确保系统能够检测故障
10. 故障管理与诊断
故障检测:系统通过各种机制(如ECC、奇偶校验、冗余检查等)检测故障。
故障隔离:当检测到故障时,系统能够隔离故障源,防止故障传播。
故障恢复:系统采取适当的措施恢复功能或进入安全状态。
诊断功能:系统提供诊断接口,允许外部工具读取故障信息,用于故障分析和排查。
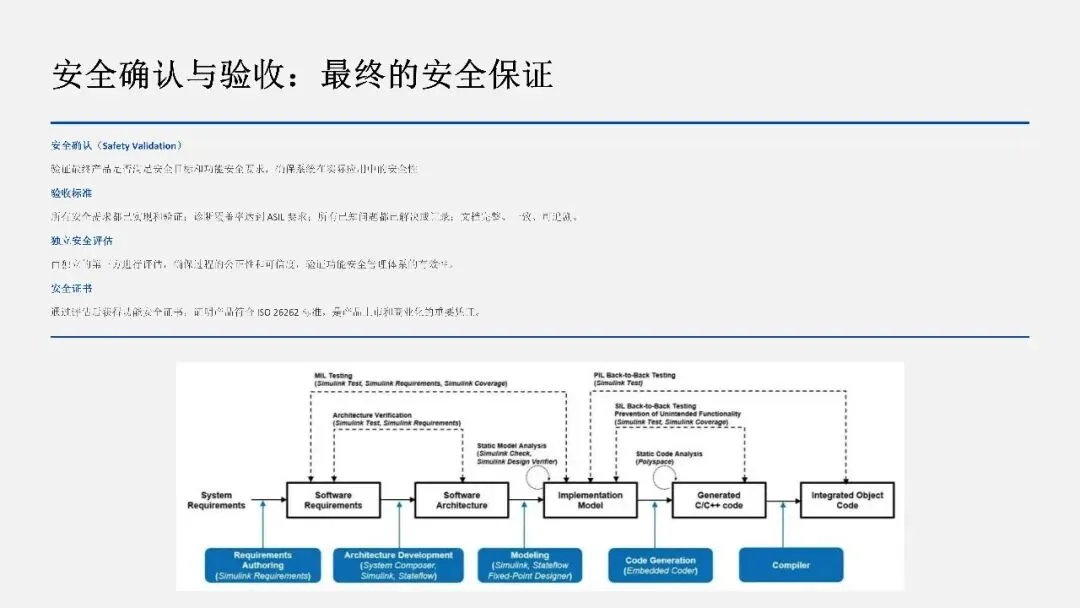
11. 安全确认与认证
安全确认是验证系统是否满足安全需求的过程。通过安全确认,我们可以确保所有安全目标都已实现、所有安全需求都已验证、所有故障模式都已分析、诊断覆盖率达到要求。
ISO 26262 认证是由第三方认证机构进行的独立评估,验证系统的功能安全符合标准要求。
12. 生产与运维阶段
在生产阶段,必须确保:
·芯片的制造工艺符合设计要求
·测试覆盖率达到要求
·缺陷率控制在可接受水平
在运维阶段,必须:
·持续监测系统的故障率
·记录和分析故障信息
·及时发布补丁和更新
·建立应急响应机制
第三部分:芯片架构与技术创新
13. 多核异构系统架构
现代自动驾驶芯片采用多核异构架构,包括:
·CPU 核心:执行控制逻辑和通用计算
·GPU 核心:执行并行计算,用于图像处理
·AI 加速器:专用于神经网络推理和训练
·DSP(数字信号处理器):用于信号处理
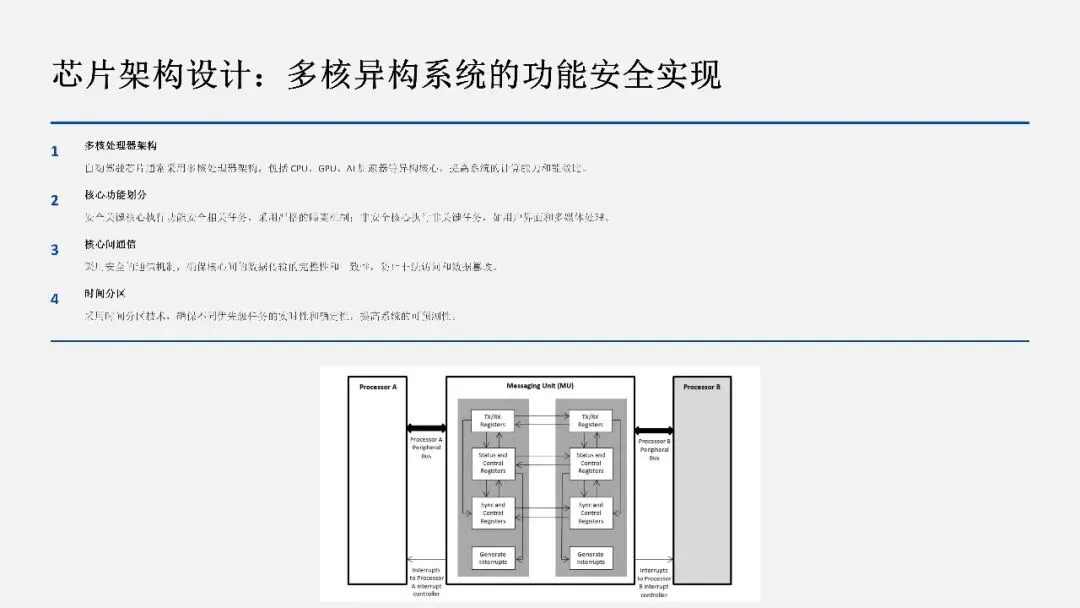
核心功能划分:安全关键核心执行功能安全相关的任务,采用严格的隔离机制;非安全核心执行非关键任务,如用户界面、多媒体处理。
核心间通信:采用安全的通信机制,确保数据传输的完整性和一致性。
时间分区:采用时间分区技术,确保不同优先级任务的实时性和确定性。
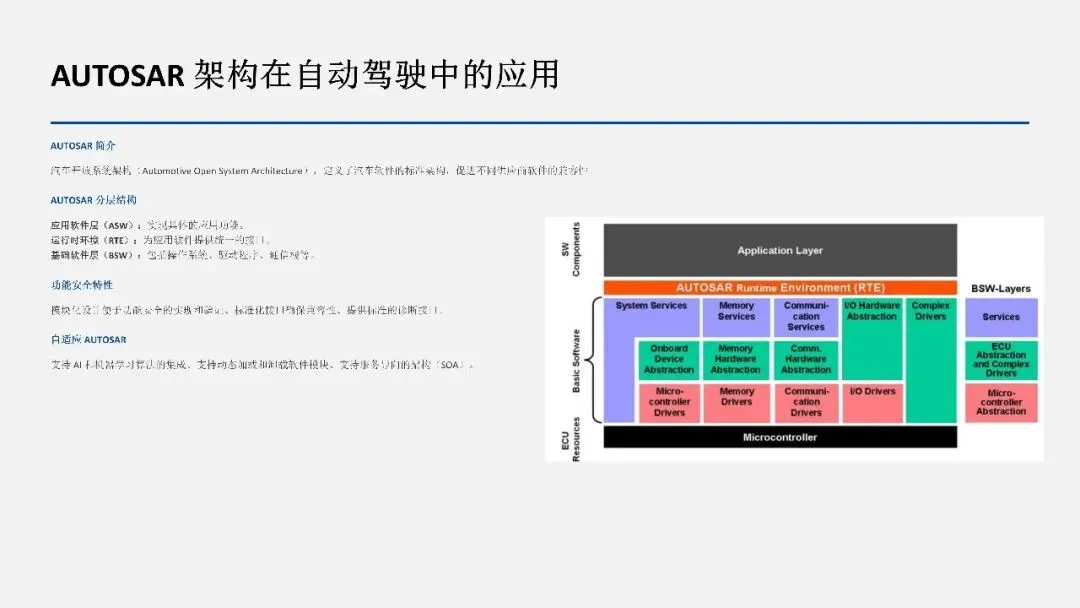
14. AUTOSAR 架构
AUTOSAR(汽车开放系统架构)定义了汽车软件的标准架构,促进不同供应商软件的兼容性。
AUTOSAR 分层结构:
·应用软件层(ASW):实现具体的应用功能
·运行时环境(RTE):为应用软件提供统一的接口
·基础软件层(BSW):包括操作系统、驱动程序、通信栈等
·硬件抽象层(HAL):硬件相关的接口和驱动
AUTOSAR 的功能安全特性:
·模块化设计便于功能安全的实现和验证
·标准化接口确保不同供应商软件的兼容性
·提供标准的诊断接口
自适应AUTOSAR:
·支持AI 和机器学习算法的集成
·支持动态加载和卸载软件模块
·支持服务导向的架构(SOA)
15. AI 与机器学习的功能安全
挑战:
·神经网络的输出具有不确定性,难以预测
·深度学习模型的决策过程难以解释
·难以进行完整的测试覆盖
解决方案:
·通过大规模测试数据验证模型的性能
·测试模型对对抗样本和噪声的鲁棒性
·为模型的输出提供置信度评估
·检测模型输出的异常,触发故障处理
融合方法:
·将AI 算法与传统的功能安全机制相结合
·采用多传感器融合,提高系统的鲁棒性
·采用冗余的AI 模型,进行投票决策
16. 网络安全与功能安全的融合
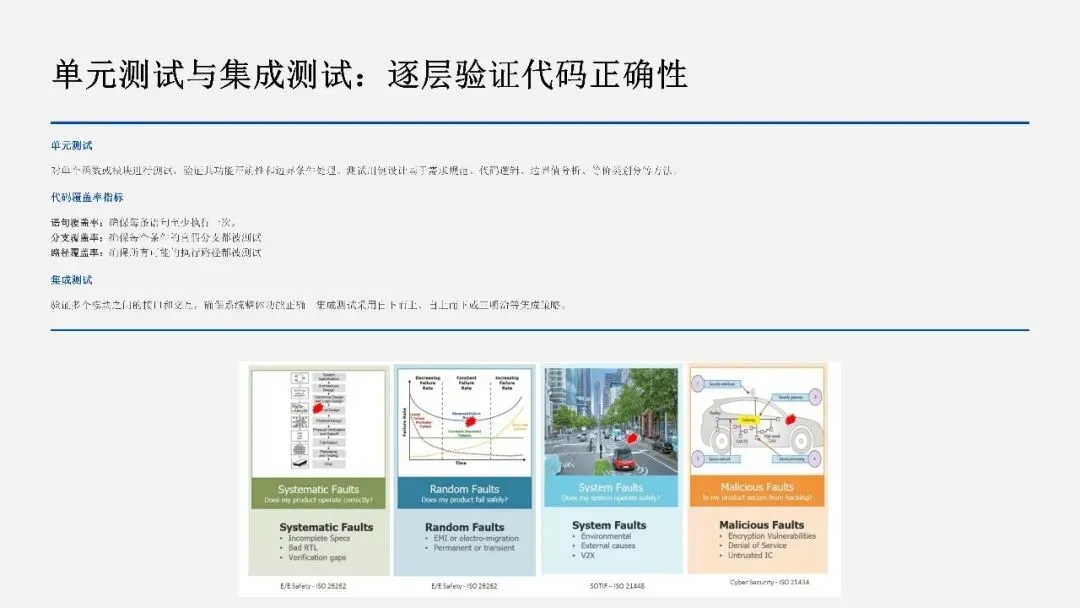
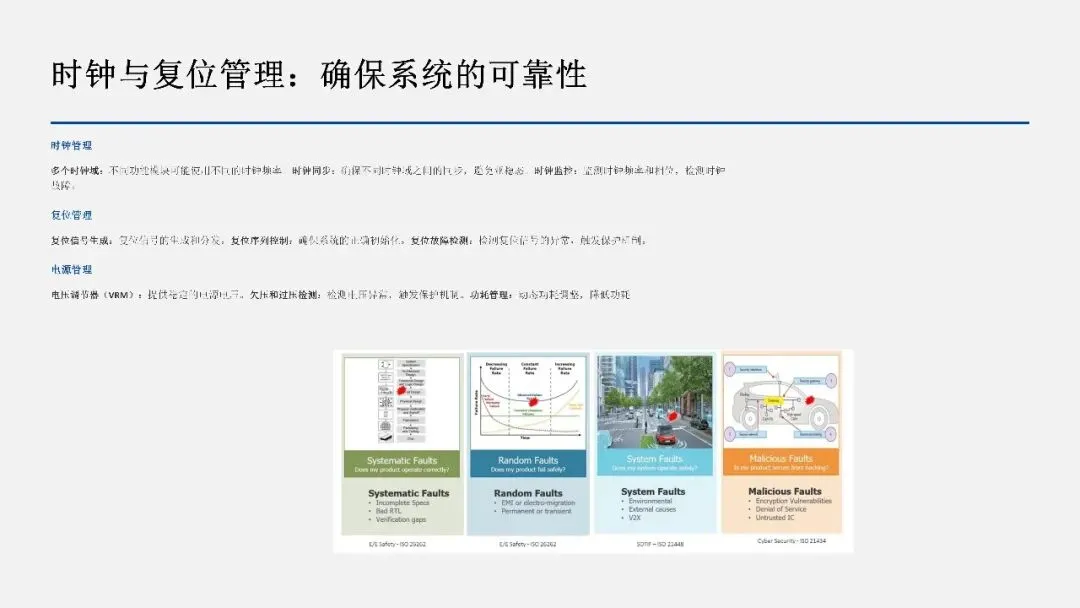
自动驾驶系统通过网络连接到云端和其他车辆,面临网络攻击的风险。
ISO 21434 标准定义了网络安全的要求,包括:
·威胁分析与风险评估(TARA)
·安全设计与实现
·验证与验证
·事件响应与恢复
防御措施:
·加密通信保护数据的机密性
·身份认证验证通信方的身份
·入侵检测检测异常的网络行为
·固件更新安全安全地更新车载软件
17. 成本与收益分析
功能安全的成本:
·硬件成本:冗余硬件、诊断电路、ECC 等
·开发成本:功能安全工程的人力和时间投入
·验证成本:测试、验证、认证的成本
·运维成本:在线诊断、故障处理、更新维护
功能安全的收益:
·降低故障率,提高系统的可靠性
·降低事故风险,减少由于芯片故障导致的事故
·提高用户信心,消费者对自动驾驶系统的信任
·法律合规,符合相关的法律法规和标准要求
成本优化策略:
·选择合适的ASIL 等级,避免过度设计
·采用模块化设计,提高代码复用率
·采用自动化工具,提高开发效率
·采用增量式开发,逐步提高功能安全等级
18. 芯片发展趋势
工艺演进:从7nm 到 5nm、3nm、2nm 等更小的工艺节点,提高集成度和性能。新型工艺技术如 GAA(Gate-All-Around)和背面供电也在不断发展。
异构计算:CPU + GPU + AI 加速器的组合,专用加速器用于特定算法的加速,能效比的优化。
软件定义芯片:可重配置的芯片架构,支持多种应用场景的灵活配置,功能安全的动态配置。
边缘与云计算融合:本地计算与云端计算的协调,低延迟的边缘计算,云端的大规模数据处理和模型训练。
第四部分:关键要点与展望
19. 核心要点总结
1. 功能安全是自动驾驶芯片的核心要求,直接关系到系统的可靠性和安全性。
2. ISO 26262 标准提供了系统的功能安全工程方法,从需求分析、设计、实现到测试和验证的全生命周期管理。
3. 硬件、软件、系统的协调设计是实现功能安全的关键,需要在芯片架构、软件架构和系统集成各个层面进行考虑。
4. 不断的创新和改进是适应新技术挑战的必要条件,特别是在 AI、网络安全等新领域的应用。
20. 未来机遇与挑战
未来的机遇:
·自动驾驶市场的快速增长,对安全芯片的需求不断增加
·功能安全技术的不断进步,提高了芯片的可靠性和性能
·国际标准的完善,为全球市场的开放提供了基础
未来的挑战:
·AI 算法的功能安全验证仍需突破
·网络安全与功能安全的融合需要深入研究
·成本与安全的平衡需要不断优化
·新型工艺节点的可靠性问题需要解决
21. 展望
自动驾驶芯片的功能安全将继续演进。通过多学科的协作(芯片设计、软件工程、系统工程、网络安全等)、技术的创新(新工艺、新架构、新算法)和标准的完善(ISO 26262 的更新、新标准的制定),我们将能够为人类的安全出行提供坚实的技术基础。
功能安全不仅是技术问题,更是责任问题。每一个设计决策、每一行代码、每一个测试用例,都关系到千千万万人的生命安全。因此,我们必须以最高的专业标准和最严谨的工程态度,不断推进自动驾驶芯片的功能安全工程。
 10个月宝宝每天需要喝多少奶粉?